Was passiert ist
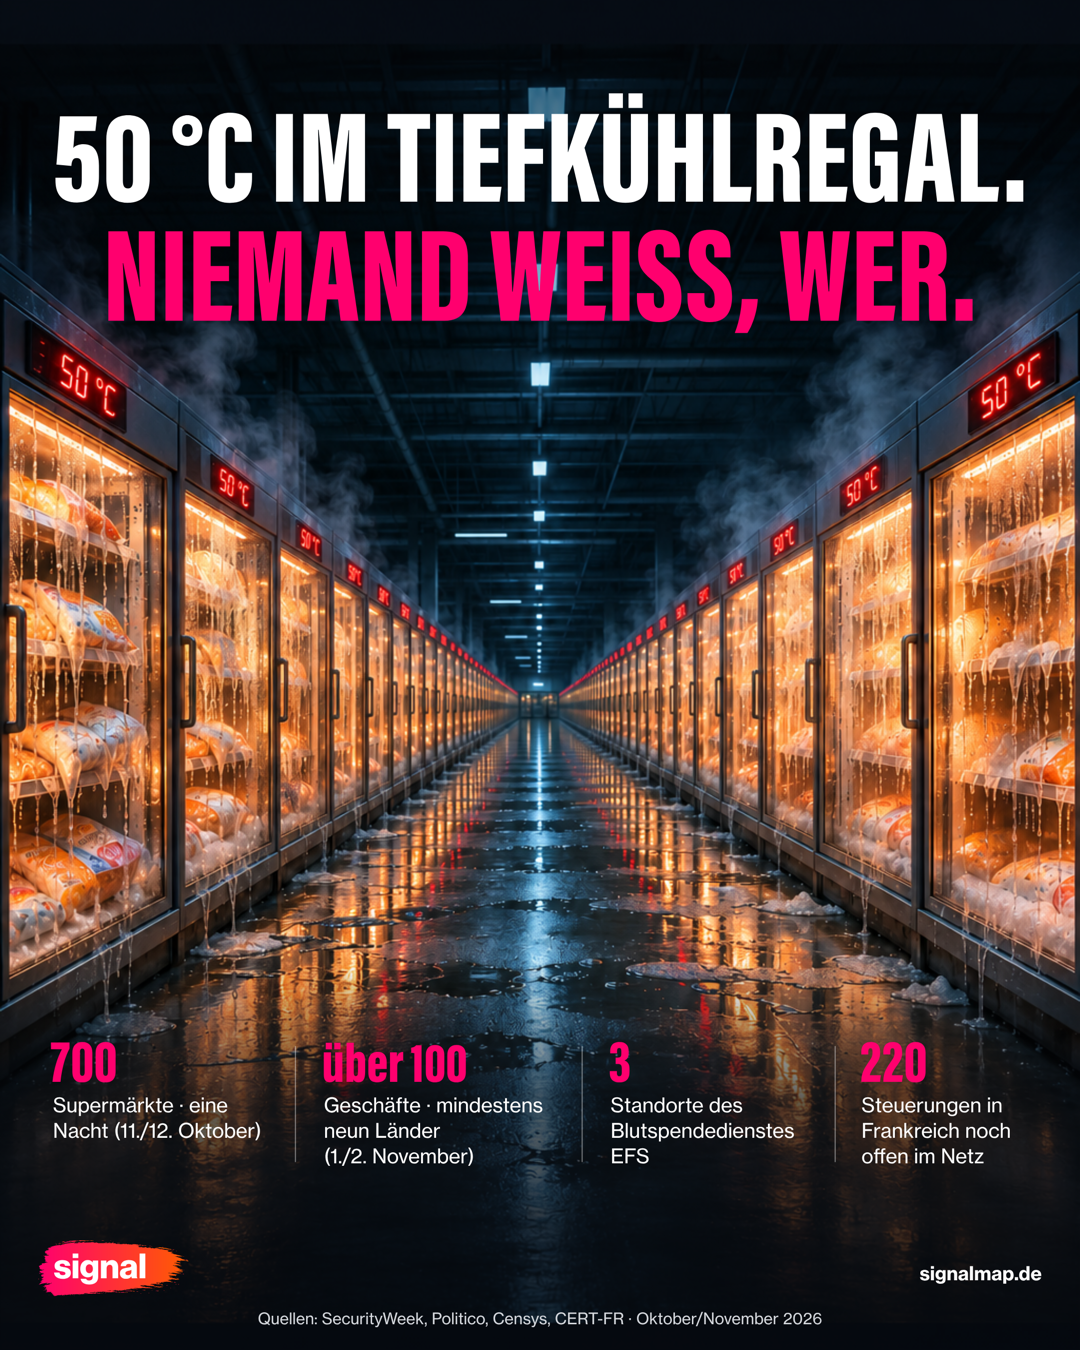
- Erste Welle, Nacht vom 11. auf den 12. Oktober: Bei rund 700 französischen Supermärkten, darunter Intermarché, Carrefour, Coopérative U und Monoprix, wurde die Kühlung in den Abtaumodus gezwungen (SecurityWeek). Die Pariser Staatsanwaltschaft spricht von Warenverlusten und Bränden (AFP). Dark Reading beziffert die Schäden der französischen Händler auf mehrere zehn Millionen Euro, womöglich mehr, und berichtet von einer kleineren Zahl betroffener Märkte in Belgien, Deutschland, den Niederlanden, Portugal, Polen und Spanien.
- Zweite Welle, Nacht vom 1. auf den 2. November: Mehr als 100 Geschäfte in Belgien, Estland, Irland, Luxemburg, den Niederlanden und Schweden, dazu Meldungen aus Finnland, Italien und Portugal (SecurityWeek). The Register nennt auch bestätigte Fälle in Deutschland. Sollwerte bis 50 °C.
- Belgien am stärksten betroffen: rund 40 Delhaize-Filialen in Belgien und Luxemburg (BBC), 15 von über 700 Carrefour-Märkten, fünf Spar-Franchisemärkte von Colruyt, ein IKEA in Mons (SecurityWeek). Die belgische Bundesstaatsanwaltschaft ermittelt. In Irland nahm SuperValu Kühl- und Tiefkühlware in 13 Märkten aus dem Verkauf.
- Über den Handel hinaus: Beim französischen Blutspendedienst EFS wurden die Kühlraumsteuerungen an drei Standorten manipuliert (Politico). Laut The Register stand der Sollwert danach auf 110 °C statt −30 °C. Das Personal griff ein. Alle Blutprodukte blieben unversehrt. In Großbritannien meldet der Verband unabhängiger Fleischlieferanten AIMS, dass Mitglieder als „Kollateralschaden“ getroffen wurden. Bei einem Betrieb stiegen die Kühleinheiten auf bis zu 100 °C, sie waren zu dem Zeitpunkt leer (BBC).
Der Weg hinein
Unspektakulär. Die Warnung der französischen CERT-FR betrifft Danfoss-Steuerungen der Serien AK-SM und AK-SC sowie Copeland XWEB und Dixell XWEB. Laut Danfoss waren die meisten in Frankreich getroffenen Geräte Altmodelle ohne Updates, AK-SM 800 und AK-SC 355 (The Hacker News). In den Niederlanden hingen die angegriffenen Systeme an ungesicherten Netzen und liefen mit Standardpasswörtern, sagte ein Danfoss-Sprecher dem Sender NOS. Danfoss hatte Kunden am 13. Oktober geraten, die Verbindung zu kappen. Die meisten taten es. Einige nicht.
Das britische NCSC sagt, die Angriffe waren nicht KI-gestützt und nutzten Schwachstellen, die „seit langer Zeit bekannt“ sind (The Guardian). Claroty hatte im August drei Schwachstellen in Danfoss AK-SM 800A offengelegt, dazu 23 in Copelands Plattform XWEB Pro (Claroty).
Die Zahlen von Censys (via SecurityWeek): In Frankreich waren vor den Oktober-Angriffen 1.825 Danfoss-StoreView-Oberflächen offen im Netz erreichbar, bei der jüngsten Zählung 220, davon geschätzt 41 % gepatcht. Belgien: 138, davon 68 % gepatcht. Niederlande: 51, davon 37 %. Schweden: 50, davon 58 %.
Die Täuschungsfallen von Lupovis registrierten zwischen dem 20. und 30. Oktober 256 Zugriffsversuche aus 91 Quellen, überwiegend mit den Werkszugangsdaten, die Danfoss öffentlich dokumentiert. Abgetastet wurden nur Fallen in Europa.
Wer dahintersteckt: On the Radar
Offiziell zugeordnet ist nichts. Lupovis sieht Überschneidungen mit Infrastruktur, die zuvor russisch verbundenen Operationen zugeordnet wurde. Sekoia hält in einem Kundenbericht beides für denkbar: russische Hacktivisten oder den russischen Staat ebenso wie iranisch orientierte Akteure, die 2022 rund 40 israelische Supermärkte mit Danfoss-Steuerungen kompromittierten. Gegenüber der BBC sagt Sekoia, es gebe bislang „keine technischen Belege“ für russischsprachige Gruppen, und hält die Bekennung von NoName057(16) für unglaubwürdig (BBC). In den USA prüft das Pentagon, ob Cyberangriffe im August die Tiefkühler in mindestens sechs Militärsupermärkten lahmgelegt haben (Axios, Stars and Stripes). Belgiens Zentrum für Cybersicherheit hält es für möglich, dass die Täter nie identifiziert werden (Politico). Die Evidenz für beide Lager ist noch dünn.
Was das für Dich heißt
Betroffen ist jeder Betrieb mit vernetzter Kühlung. Sean Tufts von Claroty nennt ausdrücklich Pharmalager, Lebensmittel-Verteilzentren und Industrieanlagen (Dark Reading).
- Zuständigkeit klären. Der Fernzugang existiert meist, damit der Kältedienstleister die Anlage aus der Ferne überwachen und Störungen beheben kann (The Hacker News). Damit ist geregelt, wer repariert. Wer für die Sicherheit der Anlage verantwortlich ist, muss der Betreiber eigens festlegen.
- CERT-FR-Schritte abarbeiten. Geräte aus dem öffentlichen Netz nehmen. Abtauzeitpläne prüfen. Zugang nur per VPN oder geschütztem Netz wiederherstellen. Standardpasswörter ändern, bei Danfoss die Sicherheitsstufe auf „Strict“. Vor dem Kappen der Datenverbindung zum Kältedienstleister den Versicherungsvertrag prüfen.
- Altgeräte einplanen. Laut CERT-FR werden Geräte ohne Sicherheitsupdates, die online bleiben, sehr wahrscheinlich kompromittiert. Ein Werksreset allein hilft nicht. Stephan Moelans, Chef des belgischen Kältedienstleisters Sabcobel, sagt: Ein Software-Update allein reicht nicht, die Anlagen müssen auch physisch umgebaut werden (Belga, via SecurityWeek).
CERT-FR geht davon aus, dass die Angriffskampagnen wahrscheinlich noch laufen.
Die bisher günstigste Abwehr kam vom Londoner Großhändler Langridge Organic. Er hat seine Kühlräume vom Internet getrennt, direkt an der Wand. Kein Budgetantrag nötig.
Quellen: SecurityWeek · Dark Reading · The Register · BBC · Politico Europe · The Hacker News · The Guardian · Axios · AFP · NOS · Belga · Claroty · Stars and Stripes · CERT-FR, Alerte CERTFR-2026-ALE-012